Introducción al Malware AryStinger
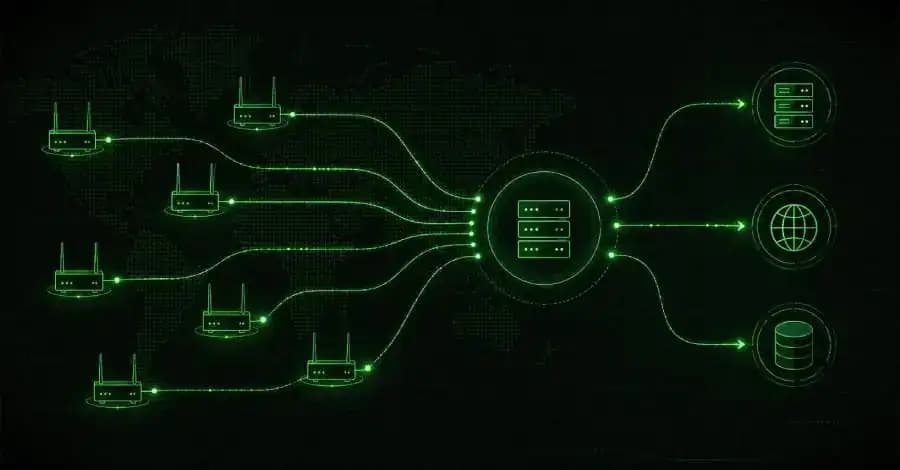
Un nuevo malware, denominado AryStinger, ha emergido en el mundo cibernético y está infectando routers domésticos heredados. Según el laboratorio QiAnXin’s XLab, hasta 4,300 dispositivos han sido comprometidos y el número sigue en aumento. A diferencia de las botnets de DDoS que suelen ocupar estos routers, AryStinger emplea una estrategia diferente, convirtiendo estos dispositivos en una red de proxy de reconocimiento.
Características de AryStinger
AryStinger se distingue por su enfoque en la fase previa a la intrusión de un ciberataque. A continuación se describen algunas de sus características clave:
- Infección de Routers Anticuados: Se dirige a routers que son frecuentemente olvidados y que carecen de mecanismos de seguridad actualizados.
- Proxy de Reconocimiento: Permite a los atacantes recopilar información sobre objetivos potenciales sin ser detectados.
- Explotación de Vulnerabilidades: Se basa en vulnerabilidades conocidas en firmware desactualizados de estos dispositivos.
Contexto y Evolución de la Amenaza
La creciente dependencia de routers domésticos en el trabajo remoto y la conectividad diaria ha generado un panorama propicio para malware como AryStinger. Estos dispositivos, muchas veces olvidados, se utilizan a menudo como simples puntos de acceso a Internet, lo que los convierte en un objetivo atractivo para los ciberdelincuentes.
El uso de routers como proxies no es novedoso; sin embargo, el enfoque de AryStinger en la recolección de datos y el reconocimiento anticipa una nueva fase de ataques cibernéticos. Este enfoque puede potencialmente facilitar ataques más sofisticados y dirigidos en el futuro.
Implicaciones para la Seguridad Cibernética
La proliferación de malware como AryStinger tiene graves implicaciones para la seguridad cibernética, tanto a nivel individual como organizacional:
- Aumento de la Vigilancia: La creación de redes de reconocimiento permite a los atacantes vigilar sus objetivos antes de lanzar un ataque, lo que aumenta su eficacia.
- Compromiso de Datos Sensibles: A medida que los routers se utilizan para filtrar información, existe el riesgo de que se expongan datos personales y sensibles.
- Necesidad de Actualización de Infraestructura: Este fenómeno resalta la importancia de mantener actualizados los dispositivos de red, especialmente aquellos que son de uso cotidiano en entornos domésticos y laborales.
Análisis de Expertos
Expertos en ciberseguridad advierten que la aparición de AryStinger puede ser un indicador de que los ataques cibernéticos están evolucionando. La capacidad de un malware para transformar dispositivos olvidados en componentes activos de un ataque plantea nuevas preocupaciones sobre la seguridad de la infraestructura de red existente. Además, el hecho de que se trate de routers heredados indica que muchos usuarios y empresas deben reevaluar sus políticas de seguridad y su enfoque sobre la tecnología envejecida.
Conclusión
AryStinger representa una nueva amenaza en el ámbito de la ciberseguridad, mostrando cómo dispositivos antiguos y aparentemente inofensivos pueden ser explotados para crear redes de reconocimiento. La vigilancia y la actualización constante de la infraestructura de red son esenciales para mitigar riesgos y proteger la información sensible.
Fuente: thehackernews.com


