Una Amenaza en Aumento
Microsoft ha emitido una alerta sobre una "campaña de phishing de alto volumen" que está utilizando caracteres Unicode invisibles para eludir los filtros de correo electrónico. Este tipo de ataque representa un avance significativo en las tácticas de phishing, aprovechando técnicas que complican su detección por los sistemas de seguridad convencionales.
Código Unicode Invisible: Un Arma de Engaño
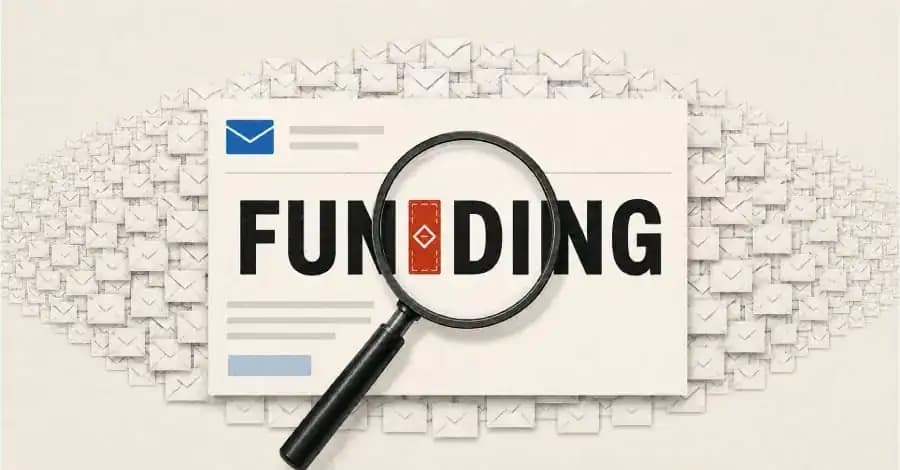
Los atacantes están utilizando caracteres Unicode invisibles para dividir palabras clave relacionadas con ofertas financieras, como "financiamiento", con el fin de evitar que los filtros de seguridad los analicen adecuadamente. Microsoft Security Research destaca que, a diferencia de tácticas anteriores que ocultaban instrucciones de los humanos mientras eran visibles para los modelos de inteligencia artificial, esta técnica se centra en confundir los algoritmos de filtrado de correo.
Implicaciones de Seguridad
El uso de Unicode invisible en campañas de phishing tiene varias implicaciones significativas:
- Desafío a los Filtros de Seguridad: Los filtros de correo electrónico tradicionales, que se basan en patrones de palabras clave, pueden ser ineficaces contra esto, lo que permite que más correos maliciosos lleguen a las bandejas de entrada.
- Aumento del Riesgo Financiero: La naturaleza de los correos, que suelen involucrar amenazas financieras, puede llevar a los usuarios a caer en trampas económicas serias.
- Necesiada de Nuevas Estrategias: Las empresas de ciberseguridad se ven obligadas a desarrollar nuevas estrategias para detectar y mitigar este tipo de amenazas más sofisticadas.
Recomendaciones para Usuarios y Empresas
Para contrarrestar estos ataques de phishing, es fundamental seguir ciertas prácticas de seguridad:
- Verificación de Fuentes: Siempre comprobar la dirección de correo electrónico del remitente antes de abrir enlaces o adjuntos.
- Educación en Seguridad: Fomentar programas de capacitación en ciberseguridad para empleados, centrados en la identificación de correos sospechosos.
- Uso de Filtros Avanzados: Implementar soluciones de seguridad de correo electrónico que utilicen inteligencia artificial y aprendizaje automático para detectar patrones anómalos.
Análisis Experto
Los expertos en ciberseguridad advierten que esta técnica podría volverse más común a medida que los atacantes continúan buscando formas ingeniosas de evadir las defensas. La habilidad para manipular Unicode de manera efectiva es un recordatorio de que la lucha entre los cibercriminales y las soluciones de seguridad es continua. Los usuarios deben estar alertas y informados sobre las últimas tácticas de phishing para proteger tanto su información personal como la integridad de las organizaciones para las que trabajan.
Conclusión
La campaña de phishing detectada por Microsoft destaca un cambio en las técnicas utilizadas por los ciberdelincuentes, planteando nuevos desafíos para la seguridad cibernética. Mantenerse informado y preparado es crucial para prevenir caer en estos engaños. La educación y el uso de tecnologías avanzadas serán clave para combatir esta creciente amenaza.
Fuente: thehackernews.com


