Contexto del Incidente
En mayo de 2026, el ecosistema de desarrollo de software se vio sacudido por la campaña Mini Shai-Hulud, que comprometió varias acciones en GitHub, un servicio ampliamente utilizado por desarrolladores para automatizar flujos de trabajo. El ataque que afectó a estas herramientas se caracterizó por la ejecución de código malicioso que afectaba a varios repositorios.
Acciones Afectadas
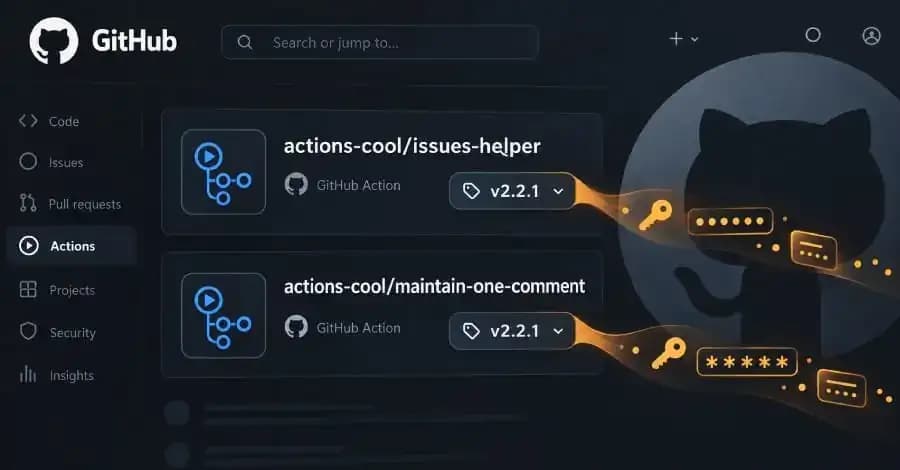
Las dos acciones que han sido deshabilitadas nuevamente debido a su compromiso son:
- actions-cool/issues-helper
- actions-cool/maintain-one-comment
Ambas acciones eran populares entre los desarrolladores, ofreciendo funcionalidades para gestionar comentarios e incidencias de manera más eficiente.
Recuperación y Nuevos Compromisos
Después de varios meses de estar fuera de línea, estas acciones regresaron a la plataforma, pero rápidamente fueron desactivadas nuevamente. Esto resalta la fragilidad de la seguridad en plataformas de código abierto en donde el acceso no autorizado puede llevar a la reinfección y propagación de malware.
Implicaciones de Seguridad
El resurgimiento de estas acciones comprometidas pone de manifiesto la importancia de mantener una vigilancia continua sobre las herramientas de desarrollo. El malware Mini Shai-Hulud no solo pone en riesgo a los desarrolladores que utilizan estas acciones, sino que también puede afectar a los usuarios finales de los productos desarrollados utilizando este código malicioso.
Análisis Experto
Expertos en ciberseguridad advierten que la comunidad debe adoptar prácticas más rigurosas para la revisión de código y el manejo de sus dependencias. La utilización de acciones verificadas y el monitoreo de la actividad en repositorios son pasos clave para mitigar los riesgos asociados a este tipo de compromisos. Además, el educar a los desarrolladores sobre las mejores prácticas de seguridad puede ayudar a prevenir incidentes futuros.
Conclusión
El incidente relacionado con GitHub Actions y el malware Mini Shai-Hulud subraya la necesidad de fortalecer la seguridad en el desarrollo de software. A medida que las herramientas y plataformas evolucionan, también lo hacen los métodos de ataque, lo que requiere una atención constante y adaptabilidad por parte de la comunidad de desarrolladores.
Fuente: thehackernews.com


