Introducción al Ataque
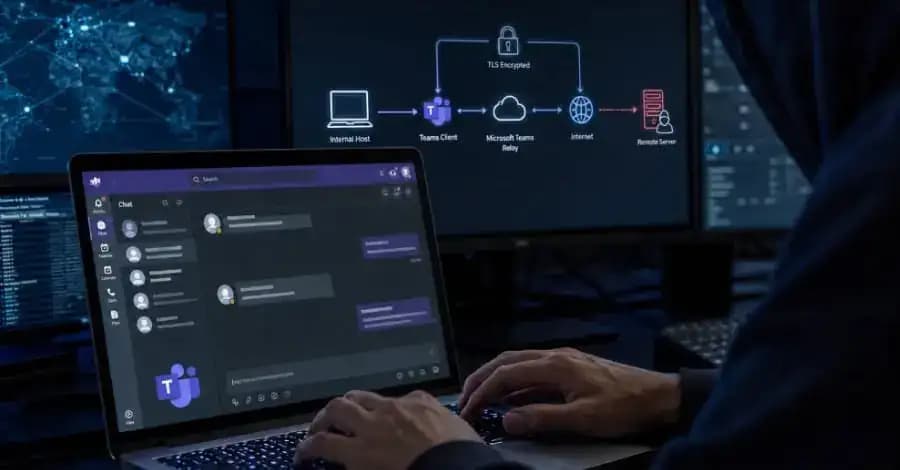
Recientemente, se ha informado que actores de amenazas asociados con el ransomware DragonForce han abusado de la infraestructura de Microsoft Teams para ocultar el tráfico de comando y control (C2) mediante el uso de un troyano de acceso remoto (RAT) personalizado, conocido como Backdoor.Turn. Este descubrimiento resalta la versatilidad y peligrosidad de las técnicas de ataque utilizadas por estos grupos cibernéticos.
Detalles del Ataque
Según un informe conjunto de Symantec y Carbon Black, propiedad de Broadcom, la mencionada backdoor fue implementada en contra de una importante firma de servicios en Estados Unidos. Esto sugiere que las instituciones que utilizan herramientas de colaboración como Microsoft Teams podrían estar en riesgo si no se implementan medidas adecuadas de seguridad.
Funcionalidad de la Backdoor.Turn
La Backdoor.Turn es un troyano desarrollado en Go, lo que le permite operar de manera eficiente y eludir muchos de los controles de seguridad tradicionales. Algunas de sus características incluyen:
- Capacidad para ocultar el tráfico C2 dentro de la infraestructura de Teams.
- Facilidad de uso en entornos corporativos donde Microsoft Teams es comúnmente implementado.
- Posibilidad de realizar acciones maliciosas sin ser detectado, gracias al enmascaramiento en servicios legítimos.
Implicaciones para la Ciberseguridad
La utilización de plataformas ampliamente utilizadas como Microsoft Teams para llevar a cabo actividades maliciosas representa un cambio significativo en la forma en que los atacantes operan. Esto plantea varias implicaciones para el panorama de la ciberseguridad:
- Necesariedad de revisar la seguridad de las aplicaciones de colaboración.
- Aumento de la complejidad en la detección de amenazas, ya que los atacantes se aprovechan de servicios de confianza.
- Alertar a las empresas sobre la importancia de la formación en ciberseguridad y la vigilancia constante.
Recomendaciones para las Organizaciones
Ante la creciente preocupación por estos tipos de ataques, es crucial que las organizaciones adopten un enfoque proactivo en la defensa de sus sistemas. Algunas recomendaciones incluyen:
- Implementar soluciones de seguridad robustas y actualizadas que puedan detectar anomalías en el tráfico de red.
- Capacitar a los empleados en la identificación de phishing y otras tácticas de ingeniería social que pueden ser utilizadas como un punto de entrada para los atacantes.
- Realizar auditorías de seguridad regularmente para garantizar que las herramientas de colaboración no están siendo utilizadas como vectores de ataque.
Conclusión
La reciente explotación de Microsoft Teams por parte del grupo DragonForce pone de manifiesto la evolución continua de las tácticas de los cibercriminales y la necesidad urgente de que las organizaciones se mantengan un paso adelante en sus defensas. Proteger los entornos de trabajo digital es más crucial que nunca, y la educación y la preparación son las claves para mitigar estos riesgos emergentes.
Fuente: thehackernews.com


