Introducción al Ransomware GodDamn
En el panorama cada vez más complejo de la ciberseguridad, un nuevo actor ha emergido: GodDamn Ransomware. Identificado por primera vez en la naturaleza el 21 de mayo de 2026, este malware ha llamado la atención de los investigadores de seguridad debido a su capacidad para eludir las defensas tradicionales de los endpoint, utilizando un controlador llamado PoisonX.
Rebranding del Ransomware Beast
GodDamn ransomware se ha evaluado como un rebranding del ransomware Beast, sugiriendo que sus desarrolladores han actualizado y mejorado su código para evadir las herramientas de detección y respuesta. Este cambio de nombre no solo implica una nueva imagen, sino también mejoras técnicas significativas que aumentan la peligrosidad de este malware.
Mecanismo de Evasión: El Controlador PoisonX
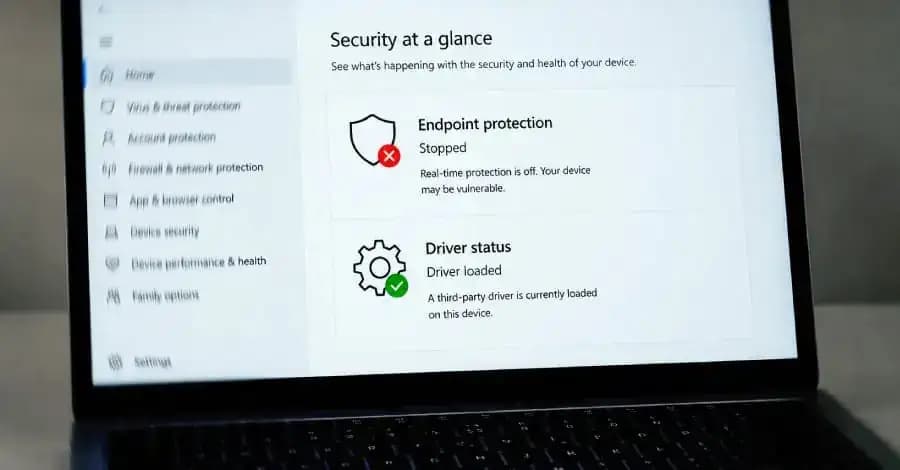
Una de las características más alarmantes de GodDamn es su uso del controlador PoisonX, que permite desactivar el software de seguridad instalado en los dispositivos. La explotación de controladores de bajo nivel como PoisonX marca un cambio en la estrategia de ataque de los grupos de ransomware, permitiendo que el malware se ejecute sin ser detectado.
- Desactivación de antivirus y soluciones de seguridad.
- Ejecución de procesos maliciosos sin interferencias.
- Robo y cifrado de datos sensibles en segundo plano.
Implicaciones de Seguridad
La aparición de GodDamn ransomware plantea serias preocupaciones para las empresas y organizaciones, ya que la utilización de controladores para neutralizar defensas podría convertirse en una tendencia creciente entre los ciberdelincuentes. Esto también resalta la necesidad de:
- Mejorar las capacidades de detección de software de seguridad.
- Adoptar soluciones de ciberseguridad más robustas que incluyan monitoreo a nivel kernel.
- Implementar un enfoque de defensa en profundidad para mitigar el riesgo de ataques de ransomware.
Análisis Experto
Los investigadores de ciberseguridad advierten que el uso de ransomware como GodDamn requiere una atención especial, no solo en términos de prevención, sino también en la respuesta a incidentes. Con la capacidad de desactivar las medidas de seguridad, las empresas deben ser proactivas en la formación de su personal y en la implementación de estrategias de respaldo de datos efectivas:
- Entrenamiento regular sobre seguridad cibernética para los empleados.
- Políticas de respaldo y recuperación de datos que minimicen el impacto de un posible ataque.
- Evaluaciones de riesgo periódicas para identificar vulnerabilidades en la infraestructura de TI.
Conclusión
La irrupción de GodDamn Ransomware ilustra la continua evolución y sofisticación de las amenazas cibernéticas en el siglo XXI. Con el uso de técnicas avanzadas como la integración de controladores para evadir defensas, las organizaciones deben adoptar un enfoque proactivo y multidimensional hacia la seguridad cibernética, asegurando que están preparadas para enfrentar no solo esta amenaza, sino futuras variantes que puedan surgir.
Fuente: thehackernews.com


