Contexto del Incidente
En marzo de 2023, dos liberaciones maliciosas de LiteLLM se encontraron en el repositorio PyPI durante aproximadamente 40 minutos. Estos paquetes, que parecían inofensivos, contenían código diseñado para robar credenciales cruciales de diversos sistemas. La amenaza fue identificada por la firma de inteligencia de amenazas CloudSEK, que subrayó el impacto potencial que estas liberaciones podrían haber tenido en la ciberseguridad global.
Funcionamiento del Código Malicioso
El código presente en las liberaciones de LiteLLM estaba diseñado para recopilar información sensible de los sistemas que lo instalaban. Los elementos más críticos que se veían amenazados incluían:
- Claves de acceso a la nube
- Claves SSH
- Tokens de Kubernetes
- Contraseñas de bases de datos
- Otros secretos de sistema
Este tipo de malware se especializa en el ‘credential stuffing’, una técnica en la que los atacantes utilizan credenciales robadas para acceder a sistemas y redes, poniendo en riesgo la integridad de las organizaciones afectadas.
Análisis del Alcance de la Brecha
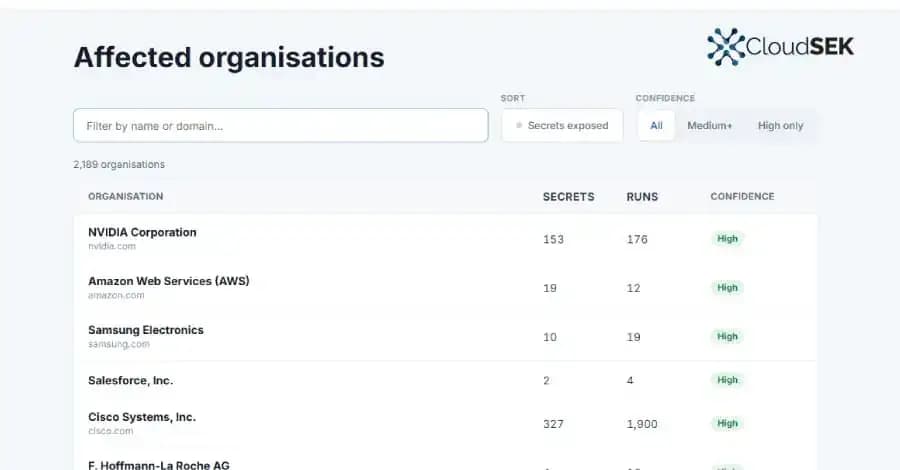
Según CloudSEK, se recopiló un conjunto de datos a partir de aproximadamente 434,000 archivos que los atacantes lograron capturar. Este conjunto destaca la grave exposición potencial de más de 2,100 organizaciones. La rapidez con la que se propagó el código malicioso resalta la vulnerabilidad presente en los sistemas que confían en bibliotecas de código abierto y repositorios públicos.
El hecho de que estas liberaciones permanecieran activas durante solo 40 minutos muestra la rapidez con la que las amenazas pueden infiltrarse en entornos de desarrollo y producción, lo que lleva a un llamado urgente por parte de expertos en ciberseguridad para implementar mejores medidas de verificación y monitoreo en plataformas como PyPI.
Implicaciones para la Comunidad de Desarrolladores
Este incidente pone en relieve varias preocupaciones importantes para la comunidad de desarrolladores y las organizaciones que dependen de software de código abierto:
- Seguridad del Código Abierto: La comunidad necesita establecer protocolos más estrictos para la auditoría de paquetes en repositorios públicos.
- Concienciación sobre las Amenazas: Es vital que los desarrolladores y profesionales de TI estén alertas ante posibles ataques utilizando software aparentemente confiable.
- Mejores Prácticas de Seguridad: Implementar prácticas como el escaneo frecuente de vulnerabilidades y el uso de herramientas de monitoreo puede ayudar a mitigar riesgos futuros.
Respuestas de la Industria
La Comisión de Seguridad Cibernética y varias organizaciones del sector tecnológico han comenzado a pronunciarse sobre el incidente, instando a un enfoque más colaborativo en la evaluación de riesgos y la protección de datos sensibles. La creación de un marco de trabajo que involucre tanto a desarrolladores como a empresas podría ser clave para mejorar la seguridad general del ecosistema de software.
Conclusión
El incidente de LiteLLM en PyPI es un recordatorio contundente de los peligros que enfrenta la comunidad de desarrollo de software hoy en día. Con el aumento continuo del uso de bibliotecas de código abierto, es crucial que las organizaciones fortalezcan sus medidas de seguridad y se mantengan informadas sobre las últimas amenazas cibernéticas para proteger sus activos clave.
Fuente: thehackernews.com


