456 artículos
Noticias Ciberseguridad
Crisis de Seguridad en la Cadena de Suministro: Vulnerabilidades Críticas y Falta de Visibilidad
La seguridad de la cadena de suministro ha emergido como un tema crítico en el ámbito de la ciberseguridad, especialmente tras incidentes de alto perfil como el ataque a SolarWinds en 2020.
Noticias Ciberseguridad
La brecha de Grafana: Lecciones aprendidas tras un fallo en la rotación de tokens
La reciente brecha de seguridad en Grafana, un popular software de visualización de datos, ha puesto de relieve la vulnerabilidad inherente a las cadenas de suministro de software.
Noticias Ciberseguridad
Vulnerabilidades Críticas en SEPPMail: Peligro de Ejecución Remota de Código y Acceso a Tráfico de Correos
SEPPMail es una solución de seguridad de correo electrónico diseñada para empresas, ofreciendo un entorno seguro para la comunicación digital.
Noticias Ciberseguridad
La nueva ola de malware Shai-Hulud compromete más de 600 paquetes en npm
La reciente campaña de malware Shai-Hulud, que ha comprometido más de 600 paquetes en el índice de Node Package Manager (npm), subraya un creciente problema en el ecosistema de desarrollo de software: la vulnerabilidad…
Noticias Ciberseguridad
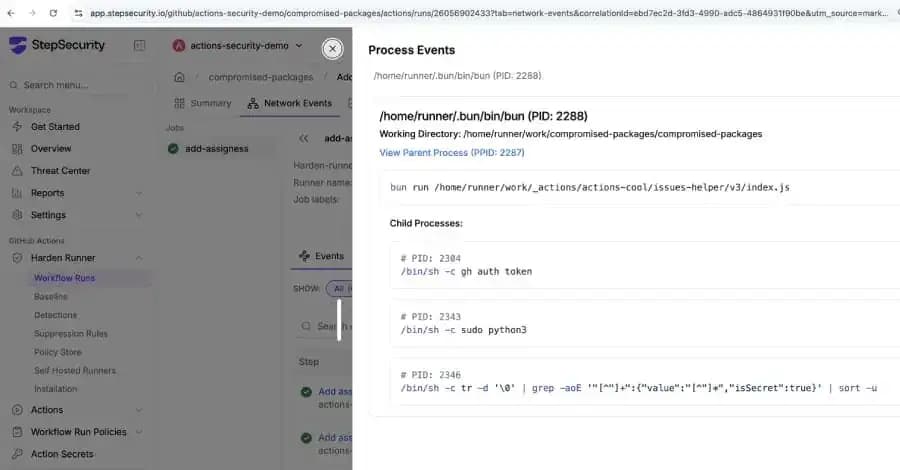
Robo de Credenciales mediante GitHub Actions: Análisis de un Ataque a la Cadena de Suministro
En un nuevo ataque a la cadena de suministro de software, actores maliciosos han comprometido el popular flujo de trabajo de GitHub Actions conocido como actions-cool/issues-helper.
Noticias Ciberseguridad
Evolución de las amenazas móviles en el primer trimestre de 2026: un panorama alarmante
La ciberseguridad ha estado en constante evolución, y el primer trimestre de 2026 no ha sido la excepción. De acuerdo con el último informe de Kaspersky, se han bloqueado más de 2.67 millones de ataques que involucraron…
Noticias Ciberseguridad
Grave Vulnerabilidad en NGINX: CVE-2026-42945 Aprovechada en el Mundo Real
Recientemente se ha divulgado una falla de seguridad crítica que afecta a NGINX Plus y NGINX Open, identificada como CVE-2026-42945.
Noticias Ciberseguridad
Los 47 zero-days de Pwn2Own Berlin 2026: Un golpe a la seguridad informática
El evento Pwn2Own, celebrado anualmente, se ha consolidado como uno de los concursos de hacking más importantes del mundo.
Noticias Ciberseguridad
Vulnerabilidad Crítica en Funnel Builder Permite Robo de Datos en WooCommerce
Una grave vulnerabilidad de seguridad en el plugin Funnel Builder para WordPress ha sido detectada y está siendo activamente explotada en el entorno real.
Noticias Ciberseguridad
La evolución de Kazuar: un backdoor ruso se transforma en una botnet modular P2P
El grupo de hackers ruso conocido como Secret Blizzard ha llevado a cabo una evolución significativa de su conocida herramienta de infiltración, el backdoor Kazuar.
Noticias Ciberseguridad
Ciberseguridad en el Punto de Mira: El Ataque a la Cadena de Suministro de TanStack Afecta a Empleados de OpenAI
En un contexto donde la ciberseguridad se ha convertido en una preocupación primordial para las organizaciones tecnológicas, OpenAI ha revelado recientemente que dos de sus dispositivos empleados en el entorno…
Noticias Ciberseguridad
Vulnerabilidades en Avada Builder de WordPress: Riesgo de robo de credenciales para un millón de sitios
El plugin Avada Builder, utilizado en más de un millón de instalaciones de WordPress, ha sido objeto de atención tras el descubrimiento de dos vulnerabilidades críticas que permiten a los atacantes leer archivos…
Noticias Ciberseguridad
Boletín de Amenazas: Vulnerabilidades Críticas en PAN-OS y Nuevas Técnicas de Ataque en 2023
La ciberseguridad se enfrenta a desafíos cada vez más complejos, y esta semana ha estado marcada por un aumento de vulnerabilidades críticas que amenazan tanto a empresas como a usuarios individuales.
Noticias Ciberseguridad
Vulnerabilidad Crítica en VMware Fusion: Un Riesgo Inminente para Usuarios y Empresas
La reciente vulnerabilidad descubierta en VMware Fusion ha puesto en alerta a la comunidad de ciberseguridad. Anunciada justo cuando Broadcom participa en el evento de hacking Pwn2Own en Berlín, este hallazgo subraya la…
Noticias Ciberseguridad
Estrategias Efectivas en la Seguridad de Aplicaciones: Cómo Abordar las Amenazas Modernas en el Código, Pipelines y Nubes
En la creciente complejidad del entorno tecnológico actual, los caminos de ataque son cada vez más sofisticados.
Noticias Ciberseguridad
La Brecha de Datos de OpenLoop Health: Un Alerta para la Telemedicina
La reciente brecha de datos en OpenLoop Health, una plataforma de telemedicina que proporciona servicios a pacientes y médicos, ha impactado a 716,000 usuarios, revelando una vez más las vulnerabilidades en el sector de…
Noticias Ciberseguridad
La Inteligencia Artificial Agente: Una Nueva Amenaza para la Seguridad Cibernética
La inteligencia artificial agente, o «Agentic AI», es una tecnología que ya se encuentra en uso en diversas organizaciones.
Noticias Ciberseguridad
Microsoft lanza KB5087544: una actualización crucial para la seguridad de Windows 10
El lanzamiento de la actualización de seguridad extendida KB5087544 por parte de Microsoft no es un evento aislado, sino parte de un esfuerzo continuo para proteger sus sistemas operativos frente a las crecientes…
Noticias Ciberseguridad
La Realidad de los Equipos «Morados»: ¿Colaboración o Confusión entre Red y Blue?
En el mundo de la ciberseguridad, los equipos «rojos» y «azules» tienen funciones muy definidas. Los primeros se encargan de simular ataques y detectar vulnerabilidades, mientras que los segundos se enfocan en la…
Noticias Ciberseguridad
Compromiso del plugin Checkmarx Jenkins AST atribuido a TeamPCP
Checkmarx ha confirmado que una versión modificada del plugin «Jenkins AST» fue publicada en el Jenkins Marketplace. En un comunicado difundido durante el fin de semana, la compañía advirtió a los usuarios:
Noticias Ciberseguridad
Hackers infiltrados durante dos años en South Staffordshire Water: lecciones de un ciberataque devastador
El reciente incidente de ciberseguridad que afectó a South Staffordshire Water se ha convertido en un claro ejemplo de las vulnerabilidades que acechan a las infraestructuras críticas.
Noticias Ciberseguridad
Un Falso Repositorio de OpenAI en Hugging Face: Un Análisis del Ataque y sus Consecuencias
El reciente incidente en el que un repositorio malicioso en Hugging Face se disfrazó como un modelo de filtro de privacidad de OpenAI ha puesto de manifiesto las crecientes amenazas en el ecosistema de inteligencia…
Noticias Ciberseguridad
Malware en Mac: La nueva amenaza a través de Google Ads y Claude.ai
En un mundo cada vez más interconectado, la ciberseguridad se ha vuelto un tema de vital importancia. La reciente campaña de malvertising que abusa de Google Ads y de chats legítimos de Claude.ai para propagar malware…
Noticias Ciberseguridad
Vulnerabilidad Bleeding Llama (CVE-2026-7482) en Ollama permite filtrado completo de memoria de proceso
Investigadores en ciberseguridad han divulgado una vulnerabilidad crítica en Ollama que, explotada con éxito, permitiría a un atacante remoto y no autenticado filtrar la memoria completa del proceso afectado.