Introducción a la Amenaza
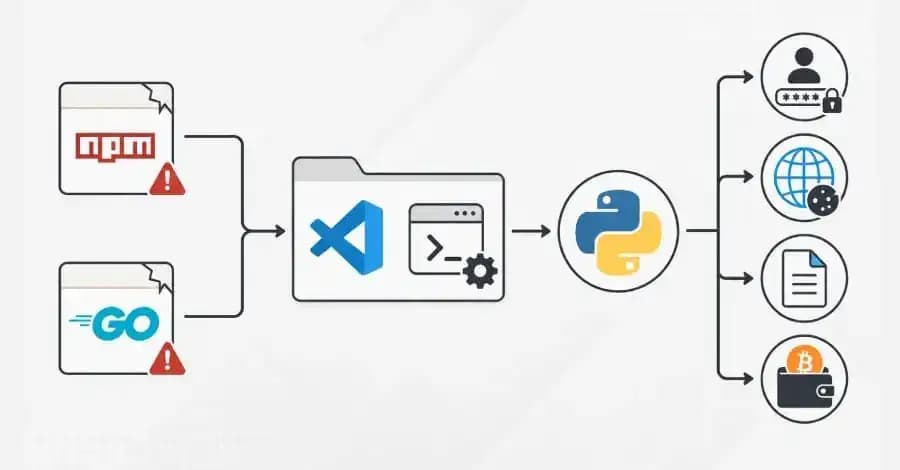
Investigadores en ciberseguridad han descubierto una serie de paquetes npm y un grupo de paquetes Go que han sido secuestrados con el fin de instalar un robador de información basado en Python en sistemas operativos Windows, Linux y macOS. Esta nueva táctica evoca preocupaciones sobre la seguridad de las bibliotecas y paquetes de código abierto, fundamentales en el desarrollo moderno de software.
Descripción del Ataque
De acuerdo con el análisis realizado por JFrog, los atacantes han diseñado estos paquetes comprometidos para evitar las rutas de ejecución más comunes de npm que normalmente implican scripts de ciclo de vida. Esta estrategia sugiere un intento deliberado de mantener la ‘compatibilidad’ con las medidas de seguridad implementadas en npm v12.
- Los paquetes comprometidos se disfrazan como componentes legítimos dentro de la comunidad de desarrolladores.
- Utilizan VS Code Tasks como mecanismo para desplegar el malware, una técnica menos detectable que los métodos tradicionales.
Impacto Potencial en Desarrolladores
La inclusión de malware en paquetes utilizados comúnmente puede tener repercusiones graves para los desarrolladores y la industria en general. Entre las implicaciones se encuentran:
- Posibles filtraciones de datos críticos de empresas y usuarios finales.
- Daño a la reputación de bibliotecas Open Source, aumentando la desconfianza entre los desarrolladores.
- Incremento en la carga de trabajo para los equipos de ciberseguridad al intentar mitigar estos riesgos.
Métodos de Infección y Prevención
Los atacantes han optado por métodos que minimizan la detección, así que es crucial entender cómo opera este malware. A continuación, se describen los métodos utilizados y las recomendaciones de prevención:
- Los paquetes infectados se instalan de manera silenciosa sin el conocimiento del desarrollador.
- Es esencial que los desarrolladores revisen la procedencia y el contenido de los paquetes que utilizan.
- Implementar herramientas de análisis de seguridad que puedan examinar las dependencias por códigos maliciosos.
Conclusión
La identificación de estos paquetes comprometidos subraya la importancia de la seguridad en el ecosistema de software de código abierto. Los desarrolladores deben estar cada vez más alerta y adoptar prácticas de programación seguras para proteger sus entornos de trabajo. Este evento también destaca la necesidad de que las plataformas de gestión de paquetes refuercen sus mecanismos de seguridad para detectar y evitar tales ataques.
Fuente: thehackernews.com


