Introducción a la vulnerabilidad Dirty Frag
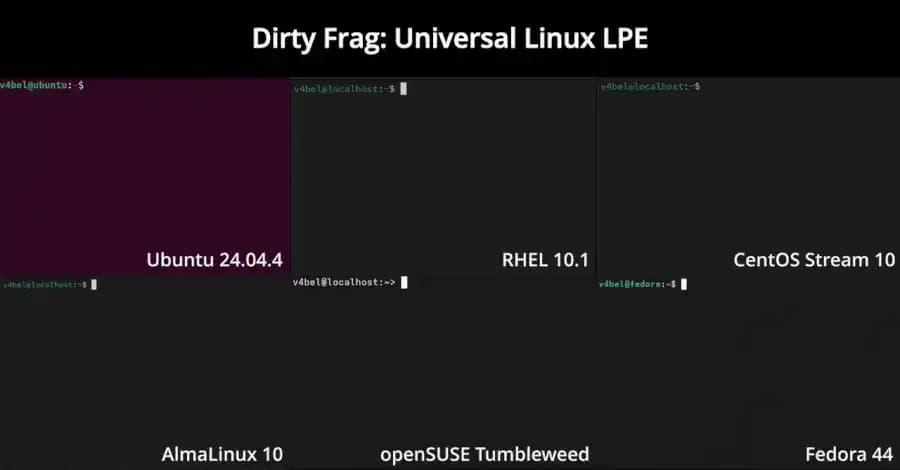
Recientemente se han divulgado detalles sobre una nueva vulnerabilidad de escalada de privilegios locales (LPE) en el núcleo de Linux, conocida como Dirty Frag. Esta vulnerabilidad permite a los atacantes obtener acceso de root en varias distribuciones importantes de Linux, lo que representa una grave amenaza para la seguridad de los sistemas afectados.
Contexto sobre la amenaza
Dirty Frag se considera un sucesor de la vulnerabilidad Copy Fail (CVE-2026-31431), que fue descubierta hace poco y que también permitía la escalada de privilegios en el kernel de Linux. Con un puntaje CVSS de 7.8, Copy Fail ha demostrado ser susceptible a la explotación activa en el mundo real, lo que genera preocupaciones adicionales sobre la seguridad del sistema. La llegada de Dirty Frag subraya la importancia de mantener los sistemas actualizados y monitorear las vulnerabilidades emergentes.
Impacto en las distribuciones de Linux
La vulnerabilidad afecta a múltiples distribuciones populares, incluidos Ubuntu, Fedora y Debian, lo que provoca una mayor urgencia para implementar parches y soluciones proactivas. Esta situación es preocupante, ya que el acceso root no solo compromete la integridad del sistema, sino que también puede permitir a los atacantes distrazar o eliminar evidencias de su actividad maliciosa.
Medidas de mitigación y respuesta
A pesar de que la vulnerabilidad todavía no ha sido parcheada, los expertos en seguridad están recomendando varias medidas preventivas:
- Auditar el sistema y los permisos de usuario para limitar el acceso no autorizado.
- Implementar herramientas de monitoreo para detectar actividades inusuales en el sistema.
- Considerar la temporización de actualizaciones y parches de seguridad en entornos críticos.
Reacciones de la comunidad
La comunidad de desarrolladores y usuarios de Linux se encuentra en estado de alerta tras el descubrimiento de Dirty Frag. Muchos han expresado su preocupación sobre la rapidez con la que esta vulnerabilidad podría ser aprovechada por actores maliciosos. Se espera que los mantenedores del núcleo de Linux trabajen de manera diligente para abordar esta vulnerabilidad, pero hasta que se publique un parche definitivo, la vigilancia será clave.
Conclusión
La aparición de la vulnerabilidad Dirty Frag en el núcleo de Linux resalta la continua evolución de las amenazas cibernéticas y la necesidad imperiosa de una gestión de seguridad proactiva dentro de las diversas distribuciones de Linux. Los usuarios y administradores deben permanecer atentos y preparados para mitigar los riesgos asociados a esta y futuras vulnerabilidades.
Fuente: thehackernews.com


