Introducción a la Vulnerabilidad
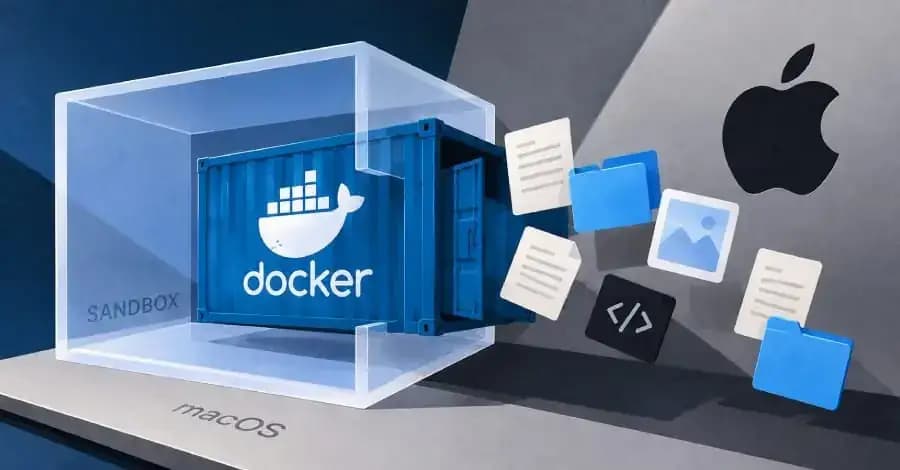
El 15 de septiembre, Docker lanzó una advertencia sobre una vulnerabilidad crítica identificada como CVE-2026-77179. Esta falla permite que código malicioso, ejecutándose en una máquina virtual Docker Sandbox en macOS, escape del directorio del proyecto compartido. Esto implica que el código malicioso puede leer y modificar archivos en cualquier parte del sistema operativo host, lo que plantea serios riesgos de seguridad.
Detalles Técnicos de la Falla
La vulnerabilidad se origina en la forma en que Docker maneja los permisos y el aislamiento dentro de sus entornos de ejecución. Cuando un contenedor o máquina virtual Docker se ejecuta, generalmente se espera que esté confinada a un área de trabajo específica. Sin embargo, en este caso, el código malicioso puede obtener privilegios equivalentes a la cuenta del host, lo que le proporciona acceso completo a los archivos del sistema.
Versiones Afectadas y Mitigaciones
Docker ha confirmado que varias versiones son vulnerables, aunque no se han especificado exactamente cuáles. Se recomienda a los usuarios y administradores de sistemas que actualicen a la última versión de Docker, que se espera contenga parches para mitigar esta vulnerabilidad. Algunas prácticas de mitigación incluyen:
- Limitación de permisos en los contenedores.
- Monitoreo continuo de actividades sospechosas en el sistema.
- Uso de tecnologías de firewall que puedan ofrecer una capa adicional de protección.
Implicaciones para la Seguridad en el Desarrollo y la Operación de Aplicaciones
La capacidad de un atacante para manipular archivos del sistema host con permisos de administrador puede tener consecuencias severas para la integridad y la confidencialidad de los datos. Las organizaciones que dependen de Docker para el desarrollo y despliegue de aplicaciones deben reevaluar su estrategia de seguridad, considerando esta nueva amenaza. Es crucial implementar medidas proactivas para prevenir posibles ataques basados en esta vulnerabilidad.
Análisis de Expertos
Expertos en ciberseguridad advierten que esta vulnerabilidad podría ser explotada para llevar a cabo ataques más sofisticados, tanto a nivel de infraestructura como de aplicación. Los entornos de desarrollo a menudo son percibidos como menos seguros que los entornos de producción, lo que podría atraer a atacantes a buscar exploits en plataformas como Docker. Además, fomentar la educación sobre seguridad en el uso de contenedores y prácticas de desarrollo seguro se vuelve fundamental.
Conclusión
La vulnerabilidad CVE-2026-77179 destaca las vulnerabilidades inherentes en los entornos de contenedores y la importancia de mantener el software actualizado y aplicar políticas de seguridad robustas. Con la creciente adopción de tecnología de contenedores, los equipos de desarrollo y operación deben permanecer vigilantemente informados sobre riesgos y medidas de mitigación.
Fuente: thehackernews.com


