Introducción a la Vulnerabilidad
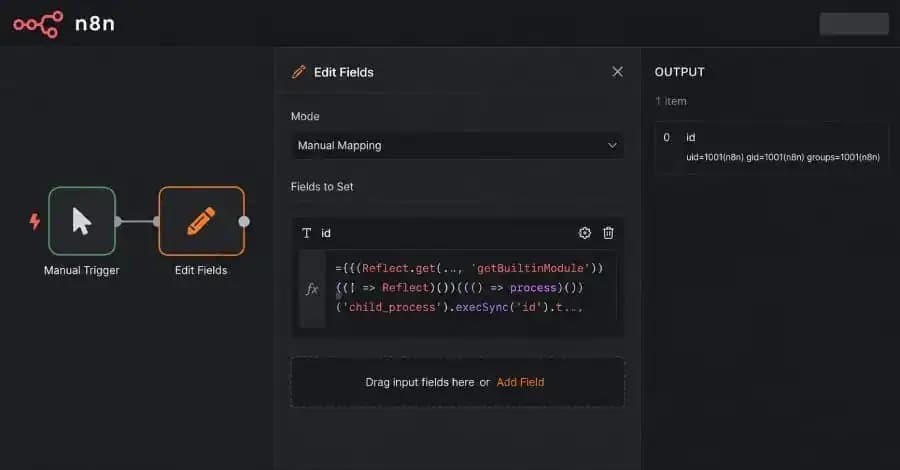
Recientemente, n8n, una popular plataforma de automatización de flujos de trabajo de código abierto, ha revelado una vulnerabilidad de alta gravedad que permite a editores de flujos de trabajo autenticados ejecutar comandos del sistema operativo en el servidor donde se ejecuta la aplicación. Este hallazgo, realizado por el equipo de seguridad Security Joes, resalta graves preocupaciones sobre la seguridad de las integraciones y automatizaciones que dependen de esta herramienta.
Detalles de la Vulnerabilidad
La vulnerabilidad fue descubierta durante una investigación sobre una corrección previa para otro problema de seguridad, CVE-2026-27577. La falla afecta a las versiones de n8n anteriores a 2.31.5 y las versiones entre 2.32.0 y 2.32.1. Esta situación pone en riesgo a las instancias de n8n disponibles en múltiples entornos, lo que podría permitir a un atacante ejecutar comandos que podrían comprometer severamente la infraestructura subyacente.
Método de Explotación
El método de explotación de esta vulnerabilidad se basa en el escape del sandbox de expresiones. Esto significa que un atacante que ya tenga acceso como editor de flujo podría incorporar código malicioso que, al ejecutarse, permitirá la ejecución de comandos del sistema operativo con los mismos permisos que el proceso de n8n. Esto podría incluir la manipulación de archivos, la modificación de configuraciones del servidor, o incluso la recolección de información sensible.
Implicaciones para los Usuarios y la Seguridad
- Riesgo de Datos Sensibles: La posibilidad de ejecutar comandos del sistema presenta un grave riesgo de exposición de datos sensibles almacenados en el servidor.
- Impacto en la Confianza del Usuario: La comunidad de usuarios de n8n podría ver comprometida su confianza en la plataforma, especialmente aquellos que manejan información crítica y confidencial.
- Responsabilidad Legal: Las empresas que utilizan n8n podrían enfrentar repercusiones legales en caso de que esta vulnerabilidad sea explotada, dependiendo de la naturaleza de los datos comprometidos.
Recomendaciones y Medidas de Seguridad
Para mitigar el riesgo asociado con esta vulnerabilidad, se recomienda a todos los usuarios de n8n que:
- Actualicen a la versión más reciente de n8n, que incluye las correcciones necesarias para esta vulnerabilidad.
- Revisen y restrinjan los permisos de los editores de flujos de trabajo, asegurando que solo personal de confianza tenga acceso a funciones críticas.
- Implementen medidas de seguridad adicionales, como la monitorización de logs del sistema y la segmentación de redes, para detectar actividades sospechosas.
Conclusión
La descubierta vulnerabilidad de escape del sandbox en n8n subraya la importancia de la ciberseguridad en las plataformas de automatización. A medida que las organizaciones continúan adoptando soluciones de automatización, la seguridad debe ser una prioridad. La rápida actuación de los desarrolladores de n8n para corregir esta falla es un buen primer paso, pero es crucial que los usuarios permanezcan informados y proactivos respecto a la protección de su infraestructura digital.
Fuente: thehackernews.com


