456 artículos
Noticias Ciberseguridad
Malware Infostealer se Disfraza de Proyecto de OpenAI en Hugging Face
La reciente aparición de un repositorio malicioso en la popular plataforma Hugging Face ha encendido las alarmas en la comunidad de ciberseguridad.
Noticias Ciberseguridad
cPanel/WHM lanza parches por tres vulnerabilidades: aplique las actualizaciones de inmediato
cPanel ha publicado actualizaciones destinadas a corregir tres vulnerabilidades en cPanel y Web Host Manager (WHM) que, según la nota oficial, podrían ser explotadas para lograr escalada de privilegios, ejecución remota…
Noticias Ciberseguridad
Brecha de datos en Zara: Un nuevo golpe a la privacidad de los consumidores
La reciente brecha de datos en Zara, el gigante español del comercio de moda rápida, ha expuesto la información personal de más de 197,000 clientes.
Noticias Ciberseguridad
Destrucción de Datos Federales: La Convicción de un Ex Contratista y sus Repercusiones en la Ciberseguridad
La reciente condena de un ex contratista del gobierno de 34 años, quien fue hallado culpable de conspirar para destruir múltiples bases de datos federales, resalta una problemática latente en el ámbito de la…
Noticias Ciberseguridad
TCLBANKER: nuevo troyano bancario brasileño se propaga mediante gusanos en WhatsApp y Outlook
Threat hunters han identificado un troyano bancario previamente no documentado, denominado TCLBANKER, capaz de atacar 59 plataformas financieras entre bancos, fintechs y servicios de criptomonedas.
Noticias Ciberseguridad
Aplicaciones Fraudulentas en Google Play: Un Robo de Datos y Dinero a Gran Escala
En el ecosistema de las aplicaciones móviles, la confianza es un factor crítico para los usuarios que buscan herramientas que les faciliten la vida diaria.
Noticias Ciberseguridad
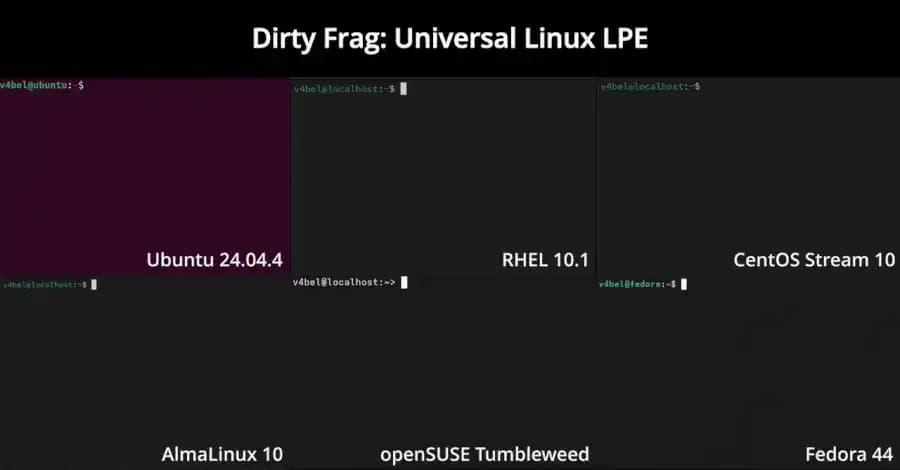
Linux Kernel Dirty Frag LPE Exploit Enables Root Access Across Major Distributions
Recientemente se han divulgado detalles sobre una nueva vulnerabilidad de escalada de privilegios locales (LPE) en el núcleo de Linux, conocida como Dirty Frag.
Noticias Ciberseguridad
Aplicaciones de Fake Call History Estafaron a Usuarios Tras 7.3 Millones de Descargas en Play Store
Investigadores en ciberseguridad han descubierto un conjunto de aplicaciones fraudulentas en la plataforma oficial Google Play Store, que prometían acceso a historiales de llamadas de cualquier número de teléfono.
Noticias Ciberseguridad
Antiguo contratista del gobierno condenado por eliminar decenas de bases de datos federales
En un sorprendente giro de los eventos, un hombre de 34 años de Virginia ha sido condenado por conspirar para destruir numerosas bases de datos del gobierno federal, tras ser despedido de su puesto como contratista…
Noticias Ciberseguridad
One Click, Total Shutdown: El Webinar sobre Paciente Cero y la Eliminación de Brechas Silenciosas
En la era digital actual, la ciberseguridad se ha convertido en una de las principales preocupaciones para empresas y organizaciones de todos los tamaños.
Noticias Ciberseguridad
Campaña de phishing en Google Ads suplantó el acceso a ManageWP de GoDaddy
Investigadores han detectado una campaña de phishing que utilizó resultados patrocinados de Google (Google Ads) para dirigir a víctimas a una página falsa que imitaba el inicio de sesión de ManageWP, la plataforma de…
Noticias Ciberseguridad
Quasar Linux (QLNX): nuevo implante sigiloso que apunta a desarrolladores en entornos Linux
Investigadores han identificado un implante para Linux hasta ahora no documentado, denominado Quasar Linux (QLNX), que se dirige de manera selectiva a sistemas de desarrolladores.
Noticias Ciberseguridad
Vulnerabilidad crítica CVE-2026-22679 en Weaver E-cology: explotación activa desde marzo
Investigadores y equipos de respuesta han detectado explotación activa de una vulnerabilidad crítica identificada como CVE-2026-22679 en Weaver E-cology, una plataforma de automatización de oficinas.
Noticias Ciberseguridad
CISA incluye CVE-2026-31431 (vulnerabilidad LPE en Linux) en el catálogo KEV por explotación activa
La U.S. Cybersecurity and Infrastructure Security Agency (CISA) ha añadido una vulnerabilidad recientemente divulgada que afecta a diversas distribuciones de Linux a su catálogo Known Exploited Vulnerabilities (KEV).
Noticias Ciberseguridad
Trellix confirma acceso no autorizado a una porción de su código fuente
La empresa de ciberseguridad Trellix ha anunciado que sufrió una brecha que permitió el acceso no autorizado a una «porción» de su código fuente.
Noticias Ciberseguridad
Campaña «AccountDumpling»: 30.000 cuentas de Facebook comprometidas mediante phishing a través de Google AppSheet
Una operación vinculada a Vietnam ha sido identificada utilizando Google AppSheet como un «relé de phishing» para distribuir correos maliciosos dirigidos a robar credenciales de cuentas de Facebook.
Noticias Ciberseguridad
PyPI: PyTorch Lightning e intercom-client comprometidos en ataque de cadena de suministro para robar credenciales
Investigadores de seguridad han detectado un reciente ataque a la cadena de suministro que afectó a paquetes publicados en el registro PyPI.
Noticias Ciberseguridad
Paquetes oficiales de SAP en npm comprometidos para robar credenciales
Varios paquetes oficiales de SAP publicados en el registro npm fueron comprometidos en lo que se cree que es un ataque de cadena de suministro atribuido a TeamPCP para robar credenciales y tokens de autenticación de los…
Noticias Ciberseguridad
Exploit en 36 horas: SQL injection crítico en LiteLLM (CVE-2026-42208)
Traducción: En otro caso más de actores de amenazas aprovechando rápidamente las fallas divulgadas, una vulnerabilidad crítica recientemente revelada en el paquete Python LiteLLM de BerriAI ha sido explotada activamente…
Noticias Ciberseguridad
Fallo en creación de cuentas de Robinhood utilizado para inyectar correos de phishing
La plataforma de trading online Robinhood sufrió un abuso en su proceso de creación de cuentas que permitió a actores maliciosos inyectar mensajes de phishing dentro de correos legítimos, lo que engañó a destinatarios…
Noticias Ciberseguridad
Explotación activa de una vulnerabilidad de subida de archivos en el plugin Breeze Cache para WordPress
Investigadores han advertido que ciberdelincuentes están explotando activamente una falla crítica en el plugin Breeze Cache de WordPress que permite la subida de archivos arbitrarios al servidor sin necesidad de…
Noticias Ciberseguridad
Apple corrige fallo en iOS que retenía notificaciones supuestamente eliminadas
Apple ha publicado actualizaciones de seguridad fuera del ciclo habitual para iPhone y iPad destinadas a corregir una vulnerabilidad en el componente de Notification Services que podía hacer que notificaciones marcadas…
Noticias Ciberseguridad
Variante de NGate oculta en una app de pago NFC troceada: hallazgo de ESET
ESET Research ha identificado una nueva iteración de la familia de malware NGate empaquetada dentro de una aplicación de pago NFC troceada (trojanized).
Noticias Ciberseguridad
Lo que la nota de rescate no dirá: detrás del ataque hay una operación empresarial
«An attack is what you see, but a business operation is what you’re up against.» Esta frase resume una realidad que los equipos de seguridad llevan constatando años: la actividad que percibe una víctima —ficheros…