Lunex Stealer: El malware que desactiva la seguridad para robar credenciales
Contexto y antecedentes
El mundo de la ciberseguridad se enfrenta constantemente a nuevas amenazas, y el caso de Lunex Stealer es un claro ejemplo de cómo los atacantes están innovando en sus métodos para eludir las defensas tradicionales. Este malware, que se ha distribuido a través de sitios web comprometidos en Ucrania, utiliza tácticas sofisticadas como la manipulación de controladores de AMD para desactivar la monitorización de seguridad. Lo alarmante es que esta técnica no solo es un avance en el uso de malware, sino que también es parte de una plataforma más amplia de malware como servicio (MaaS), que permite a actores menos experimentados lanzar ataques complejos con facilidad.
Este tipo de ataque se produce en un contexto geopolítico tenso, donde Ucrania ha sido un blanco constante de ciberamenazas. La situación se ha intensificado desde el conflicto con Rusia, lo que ha llevado a un aumento en las operaciones de ciberespionaje y ciberataques. La elección de Ucrania como objetivo no es casualidad, ya que el malware se dirige a usuarios de habla ucraniana, lo que sugiere un enfoque específico en la desestabilización de la infraestructura nacional y la seguridad de la información.
Históricamente, hemos visto ataques similares, como el incidente de NotPetya en 2017, que también se centró en Ucrania y demostró el potencial destructivo de las ciberamenazas. La diferencia ahora es la evolución de las técnicas y herramientas utilizadas, lo que plantea un desafío adicional tanto para los usuarios finales como para las organizaciones encargadas de proteger sus datos.
Análisis técnico detallado
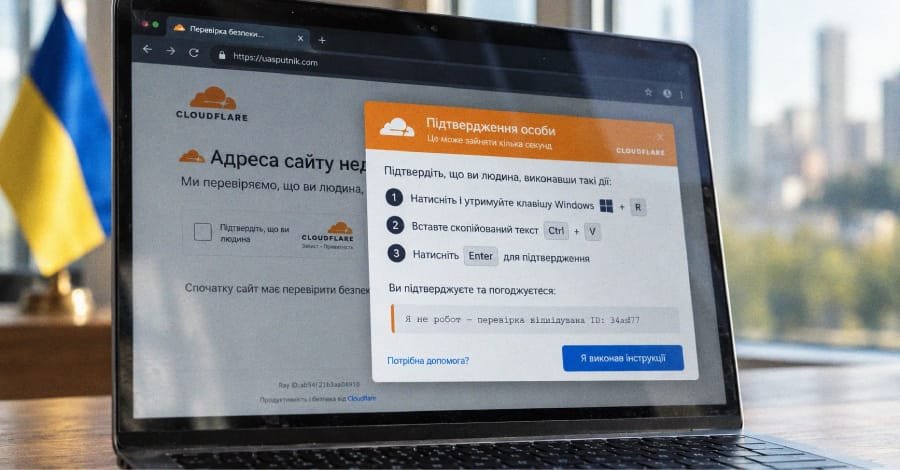
El ataque de Lunex Stealer se desarrolla en una cadena de cuatro etapas, comenzando con una página que simula un CAPTCHA falso. Este engaño inicial tiene como objetivo atraer a los usuarios desprevenidos a interactuar con el contenido malicioso. Una vez que el usuario completa el CAPTCHA, se descarga un archivo que contiene el malware, que se oculta detrás de un controlador de AMD legítimo para evitar la detección por parte de soluciones de seguridad.
Una vez que el malware está activo en el sistema, su primer objetivo es desactivar cualquier software de monitoreo de seguridad. Esto se logra mediante la manipulación de las configuraciones del sistema operativo, lo que permite al Lunex Stealer operar sin ser detectado. Este enfoque ingenioso es un claro indicativo de cómo los desarrolladores de malware están adaptándose a las tecnologías de seguridad actuales.
El Lunex Stealer tiene capacidades sofisticadas de robo de información, centradas principalmente en las credenciales de los navegadores. Esto incluye nombres de usuario, contraseñas y otra información sensible almacenada en navegadores populares como Chrome y Firefox. Esta información es luego enviada a servidores controlados por los atacantes, lo que les permite acceder a cuentas personales y corporativas con facilidad.
Impacto real y alcance
El impacto de Lunex Stealer puede ser devastador, especialmente para los usuarios en Ucrania. Las credenciales robadas pueden permitir a los atacantes acceder a cuentas bancarias, redes sociales y sistemas corporativos, lo que puede tener consecuencias económicas y sociales significativas. Comparado con incidentes anteriores, como el ataque de Emotet, que también robó información sensible, el modelo MaaS de Lunex permite una proliferación más rápida y escalable de este tipo de amenazas.
A medida que más usuarios en Ucrania y potencialmente en otros países se convierten en víctimas, las organizaciones deben prepararse para un aumento en los incidentes de seguridad relacionados con el robo de credenciales. La vigilancia continua y la educación de los usuarios son esenciales para mitigar estos riesgos.
Vectores de ataque y metodología
- Fase 1: Acceso inicial a través de un CAPTCHA falso en sitios web comprometidos.
- Fase 2: Descarga e instalación del malware disfrazado como un controlador de AMD.
- Fase 3: Desactivación de software de seguridad y monitoreo en el sistema del usuario.
- Fase 4: Robo de credenciales del navegador y envío de datos a los servidores de los atacantes.
Recomendaciones de mitigación
- Implementar soluciones de seguridad avanzadas que puedan detectar y bloquear comportamientos sospechosos en tiempo real.
- Educar a los usuarios sobre los riesgos de CAPTCHA falsos y otras tácticas de ingeniería social.
- Revisar y actualizar regularmente los controladores del sistema y software de seguridad para protegerse contra vulnerabilidades conocidas.
- Utilizar autenticación de dos factores (2FA) siempre que sea posible para añadir una capa adicional de seguridad a las cuentas.
Conclusión
El ataque de Lunex Stealer representa una nueva ola de amenazas en el paisaje digital, donde las técnicas para eludir las defensas son cada vez más sofisticadas. La combinación de ingeniería social y manipulación técnica demuestra que los atacantes están dispuestos a invertir tiempo y recursos para maximizar el impacto de sus acciones.
A medida que el mundo continúa digitalizándose, es crucial que tanto usuarios como organizaciones se mantengan informados y preparados para enfrentar estas amenazas emergentes. La educación y la tecnología deben unirse para crear un entorno más seguro frente a la creciente amenaza del cibercrimen.
Fuente original: thehackernews.com